ISO 27001
Derselbe Graph, dasselbe Nachweismodell, dieselbe Freigabe. Ein neues Rahmenwerk ist ein Mapping, kein neues Produkt.
OrbisGraph macht aus Ihrem Sicherheitskonzept einen strukturierten Wissensgraphen. Jede Aussage ist auf ihre Quelle zurückführbar. Jede zentrale Entscheidung benötigt eine menschliche Freigabe. Jede KI-Ausgabe wird an einem Benchmark gemessen.
02 / Die These
Seit dreißig Jahren lebt IT-Grundschutz in Word und Excel. OrbisGraph überführt ihn in eine Struktur, die eine Maschine lesen kann.
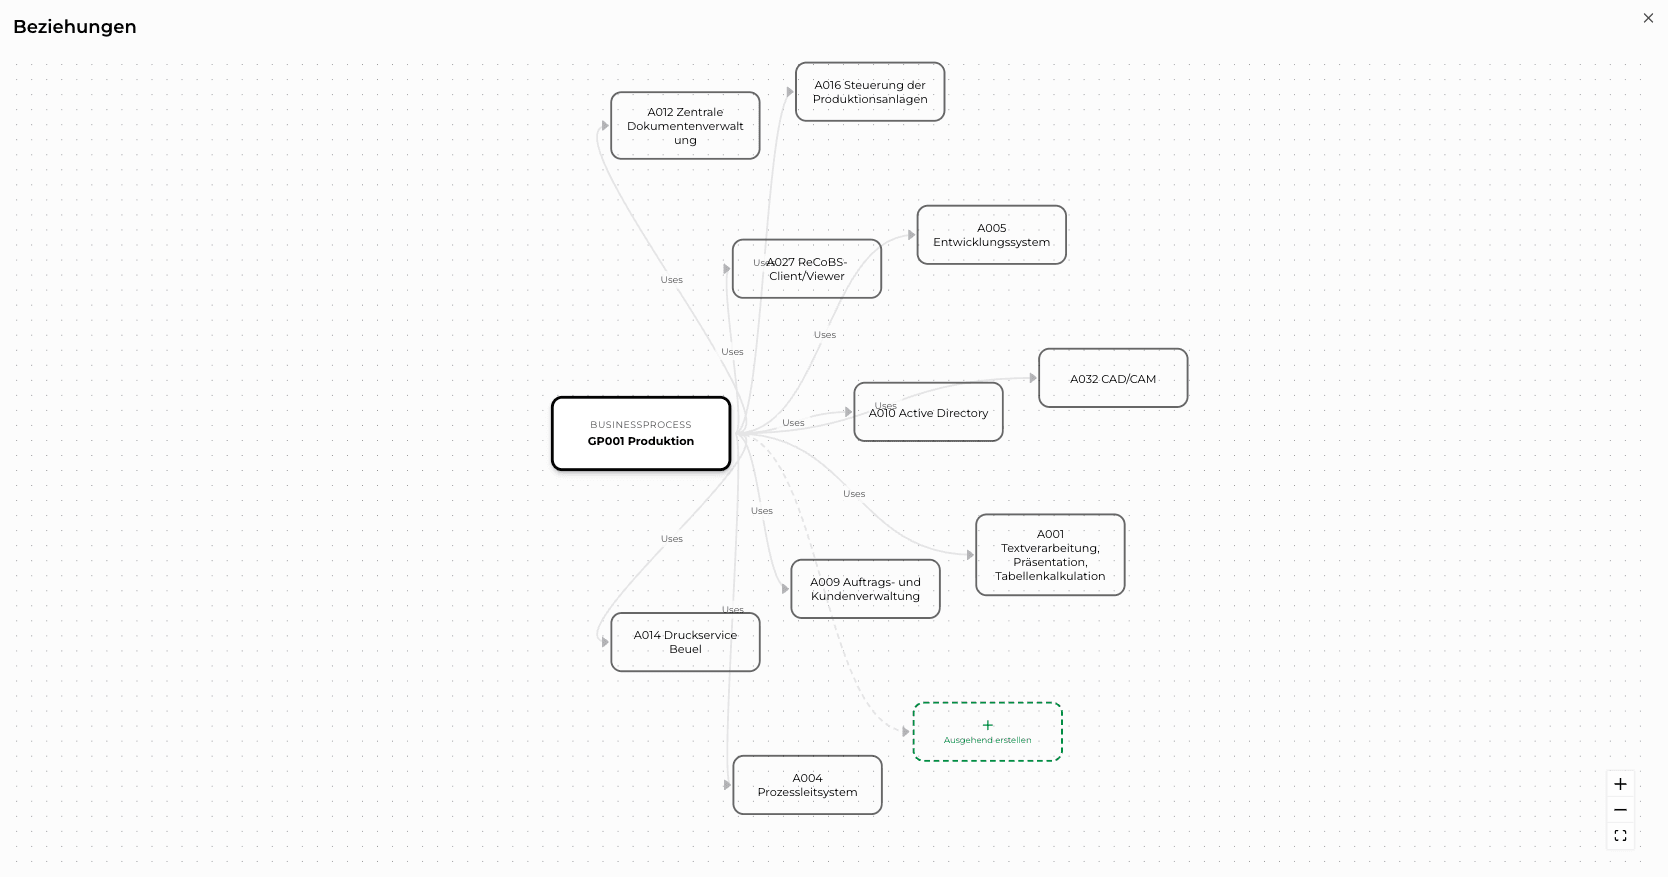
Prozesse, Anwendungen, Systeme, Netze, Räume und Gebäude werden zu Knoten in einem Graphen. BSI-Bausteine hängen an den Knoten, für die sie gelten. Nachweise hängen an den Bausteinen.
Spezialisierte KI-Modelle bauen den Graphen auf und fragen ihn ab. Ihr Team gibt zentrale Entscheidungen frei. Der Auditor liest die Spur zurück.
03 / Im Einsatz
Heute im Produktiveinsatz. Vollständige BSI-Methodik: Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, Grundschutz-Check, Risikoanalyse.
Workflow ansehenPilot 2027OSCAL-native Architektur. Den Übergang Ihres Informationsverbunds erprobt der Transition-Pilot ab Januar 2027.
Transition-Pilot ansehenDerselbe Graph, dasselbe Nachweismodell, dieselbe Freigabe. Ein neues Rahmenwerk ist ein Mapping, kein neues Produkt.
Der Standard, mit dem die meisten beginnen. Souveräne deutsche Infrastruktur, deutsche Datenresidenz, kein transatlantischer Pfad für Graph oder Inferenz.
SaaS-Orchestrierung auf der Deutschen Telekom Cloud. Inferenz-Endpunkte in Ihrem Perimeter. Dokumente verlassen Ihr Netz nicht; nur Graphoperationen kreuzen die Grenze.
Graph, Modelle und Inferenz auf Ihrer Infrastruktur. Terraform-basiertes Redeployment, Air-Gap-fähig, BYOK. Ausgelegt für KRITIS, Telekommunikationsanbieter nach §109 TKG und öffentliche Auftraggeber.
Unter der Marke einer großen Beratung betrieben. Eigener Namespace, dieselbe Graph-Engine, dieselbe Freigabe.
04 / Der Workflow
OrbisGraph folgt BSI 200-2 und 200-3. Jede Phase wird von spezialisierten KI-Agenten bearbeitet und anschließend von Ihrem Team freigegeben, bevor sie im Graphen landet. Die Kennzahlen unten sind gegen die manuelle Baseline am selben Projekt gemessen.
A1 · BSI 200-2
Erfasst Ihre Dokumentation: Organisationsbeschreibungen, Netzwerkdiagramme, Asset-Inventare. Baut den Graphen auf. Jede extrahierte Entität verweist auf den Satz, aus dem sie stammt.
Gemessen am selben Projekt
05 / Qualitätssicherung
Das Versagensmuster von KI in der Compliance ist nicht, dass sie keinen Maßnahmentext schreiben kann. Es ist, dass sie einen schreibt, der plausibel klingt, aber falsch ist. Genau dagegen haben wir das System gebaut.
Jeder Umsetzungstext verweist per SHA-256-Hash auf seine Quellstelle. Ändert sich die Quelle, bricht der Hash und der verknüpfte Eintrag wird zur Prüfung markiert. Nachweisbarkeit ist der Standardzustand.
Jede KI-Ausgabe trägt einen Konfidenzwert. Der Konfidenzwert gibt an, wie sicher OrbisGraph eine Aussage aus der Quelle gelesen hat; er ist kein Reifegrad im Sinne von Grundschutz++. Niedrige Konfidenz wird markiert, nicht stillschweigend übernommen. An jeder Phasengrenze braucht es Freigabe. Inferenz allein reicht nicht.
Die Extraktionsqualität wird reproduzierbar validiert durch Cybersicherheits-Forschende der Freien Universität Berlin, gemessen auf echten IT-Grundschutz-Dokumenten.
Benchmark auf echten IT-Grundschutz-Dokumenten durch Cybersicherheits-Forschende der Freien Universität Berlin
Wo das Modell unsicher ist, markiert es; es rät nicht. Beide Zahlen verbessern sich mit jeder Modelliteration.
06 / KI-Architektur
Ein Sicherheitskonzept speist sich aus zwei Arten von Wissen. Die BSI-Seite: Bausteine, Anforderungen, die Methodik 200-2 / 200-3. Ihre Seite: Prozesse, Anwendungen, Systeme, Richtlinien, Menschen.
OrbisGraph hat für jede Seite einen eigenen KI-Experten. Der Orchestrator leitet die Arbeit an die zuständige BSI-Phase weiter; innerhalb jeder Phase klassifiziert, parst, extrahiert und validiert ein spezialisiertes Ensemble. Jeder Agent sieht nur, was er braucht — und ohne Freigabe geht nichts in den Graphen.
Die Architektur ist HybridRAG: Retrieval-Augmented Generation läuft gegen einen strukturierten Wissensgraphen für eine deterministische Datenrepräsentation.
Nimmt eine Anfrage entgegen, zerlegt sie in Teilaufgaben, leitet sie an die richtigen Experten und Agenten weiter. Verfolgt Freigaben über Phasen hinweg. Regelt gleichzeitige Schreibvorgänge.
Er entwirft nicht, bewertet nicht, entscheidet nicht. Er koordiniert.
Der IT-Grundschutz-Experte hält das BSI-Kompendium, die Bausteine, die Anforderungen und die Methodik 200-2 / 200-3. Der Unternehmens-Experte modelliert Ihre Organisation: Dokumente, Entitäten, freigegebene Richtlinien. Jeder Agent in jeder Phase fragt beide, bevor er schreibt.
A1 bis A5: Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, Grundschutz-Check, Risikoanalyse. Jede Phase läuft mit ihrem eigenen Ensemble spezialisierter Agenten — Klassifikatoren, Extraktoren, Validatoren — passend zugeschnitten. Strukturanalyse und Grundschutz-Check, die anspruchsvollsten, laufen mit den tiefsten Ensembles.
Ohne Freigabe landet nichts im Graphen.
Die Architektur an Ihrem eigenen Sicherheitskonzept erleben.
Demo vereinbaren07 / Grundschutz++
Ab 2027 ist Grundschutz++ zertifizierbar, der bisherige IT-Grundschutz noch bis 2031. OrbisGraph hält Ihr Sicherheitskonzept als Wissensgraphen auf einer OSCAL-nativen Architektur, jede Aussage mit ihrer Quelle verknüpft. Was der Übergang für Ihren Informationsverbund bedeutet, zeigt der Transition-Pilot: ein Proof of Concept an Ihren eigenen Unterlagen, beauftragbar ab Januar 2027.
08 / Glaubwürdigkeit
Souveränes Hosting in Deutschland. Ihre Daten bleiben in Deutschland, auf der Deutschen Telekom Cloud.
Plattform-DetailsDie Extraktionsqualität wird reproduzierbar validiert durch Cybersicherheits-Forschende der Freien Universität Berlin.
Plattform-DetailsGegründet aus Kryptografie-, KI- und Cybersicherheits-Forschung. Deutsche GmbH mit Sitz in Ketzin/Havel (Brandenburg).
Team kennenlernen09 / Gefördert durch
Eine Förderlinie für Innovationen mit gesamtwirtschaftlicher Relevanz.
Das IT-Grundschutz-Modul von OrbisGraph entsteht mit Unterstützung des Innovationsprogramms für Geschäftsmodelle und Pionierlösungen (IGP) des Bundesministeriums für Wirtschaft und Energie, einer Förderlinie für Innovationen mit gesamtwirtschaftlicher Relevanz.
Projektkennung auf Anfrage · Kontakt →
Vereinbaren Sie ein Gespräch, um zu erfahren, wie OrbisGraph Ihre Compliance-Arbeit beschleunigt.